Oauth Callback: مصادقة آمنة لوكلاء الذكاء الاصطناعي وأدوات سطر الأوامر
تقوم Kriasoft بتوفير Oauth Callback كأداة مجانية من فئة mcp تم بناؤها باستخدام TypeScript، وتعمل على Node.js 18+ أو Deno أو Bun. يتم توزيعها كحزمة npm، وتلتقط رموز تفويض OAuth 2.0 من خوادم التفويض. تعمل هذه الأداة كمعالج رد نداء OAuth 2.0 ومزود OAuth لبروتوكول سياق النموذج (MCP). تتكامل مع مجموعة أدوات MCP SDK، مما يتيح المصادقة الآمنة لمختلف الوكلاء والتطبيقات الذكية. يركز تصميمها على التعامل الفعال والآمن مع تدفق رمز تفويض OAuth.
ما هو الاتصال الخاص بـ Oauth Callback؟
يتصل Oauth Callback بخوادم تفويض OAuth 2.0 لالتقاط رموز التفويض. يعمل كمعالج رد اتصال OAuth 2.0 ومزود OAuth لبروتوكول سياق النموذج (MCP). يدمج هذه الأداة مع مجموعة تطوير البرمجيات MCP، مما يسمح بالتحقق الآمن لوكلاء الذكاء الاصطناعي. بينما يستخدم Oauth Callback نفسه HTTP للردود، فإنه يدعم الأنظمة التي تتصل بخوادم MCP باستخدام StreamableHTTPClientTransport. يعد Claude Desktop عميل ذكاء اصطناعي متوافق عند الاتصال بخادم MCP الذي يستخدم Oauth Callback للتحقق.
الميزات والأدوات الأساسية
يوفر تصدير Oauth Callback الرئيسي getAuthCode() لالتقاط رمز التفويض الأساسي لـ OAuth و OAuthError كفئة خطأ محددة لـ OAuth. من تصدير oauth-callback/mcp، تعمل browserAuth() كمزود OAuth متوافق مع مجموعة تطوير البرمجيات MCP. لتخزين الرموز، يوفر inMemoryStore() للاستخدام المؤقت و fileStore() للتخزين المستمر القائم على الملفات. تدعم الأداة بروتوكول نقل HTTP من خلال إعداد خادم HTTP محلي مؤقت لاعتراض ردود OAuth.
لمن هو؟
Oauth Callback مخصص للمطورين الذين يقومون بإنشاء أدوات CLI، وتطبيقات سطح المكتب، والبرامج النصية للأتمتة التي تحتاج إلى التقاط رموز تفويض OAuth عبر رد اتصال محلي. كما يخدم عملاء بروتوكول سياق النموذج (MCP) ووكلاء الذكاء الاصطناعي الذين يتطلبون تحققًا آمنًا. يشمل ذلك المطورين الذين يدمجون وكلاء الذكاء الاصطناعي مع خوادم MCP. تتعامل الأداة مع إعداد خادم محلي تلقائي، وإطلاق المتصفح، والتنظيف، مما يوفر تخزين رموز مرن. تخطى هذا إذا كانت تطبيقك لا تتطلب تدفق رمز تفويض OAuth 2.0 أو تكامل مجموعة تطوير البرمجيات MCP.
كيفية البدء
يتم منح الوصول من خلال تدفق تفويض OAuth القياسي. يتضمن الإعداد إما التسجيل المسبق لتطبيق OAuth مع URI إعادة التوجيه مثل "http://localhost:PORT/callback" واستخدام معرف العميل، أو استخدام التسجيل الديناميكي للعميل حيث يسجل العميل نفسه.
حالات الاستخدام
- التحقق من أدوات CLI للوصول إلى بيانات المستخدم على خدمات مثل GitHub من خلال التعامل مع تدفق تفويض OAuth المستند إلى المتصفح والتقاط رمز التفويض.
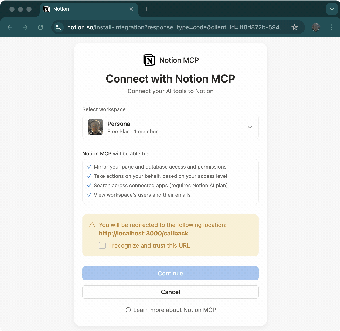
- دمج وكلاء الذكاء الاصطناعي مع خوادم MCP (مثل خادم MCP الخاص بـ Notion) من خلال توفير مزود OAuth (browserAuth()) الذي يمكّن من التحقق الآمن للوكيل.
- أتمتة سير العمل عبر خدمات متنوعة (مثل Notion، Linear، GitHub) من خلال توفير وصول موثق لبرامج الأتمتة.
يوفر Oauth Callback حلاً مركزياً لالتقاط رمز تفويض OAuth 2.0، وخاصة للتطبيقات الأصلية وعملاء الذكاء الاصطناعي. إن دعمه لـ PKCE وتسجيل العملاء الديناميكي يعزز الأمان وسهولة الإعداد. تجعل تكامل الأداة مع MCP SDK مكوناً قيماً لمصادقة عملاء الذكاء الاصطناعي بشكل آمن. تضيف خيارات التخزين المرنة إلى فائدته لاحتياجات التطوير المختلفة. جرب مصادقة أداة CLI للوصول إلى بيانات المستخدم على GitHub.